Softwarebureau in Breda · AI · data · Kotlin & Java
AI-oplossingen op je eigen data, veilig gehost in de EU.
Mardi Gras Developers is een softwareteam van twee senior engineers uit Breda. We bouwen AI-oplossingen en private AI-platformen, en ook wat daaronder ligt: veilige infrastructuur, datamigraties en backends in Kotlin en Java. Je werkt rechtstreeks met de engineers die het bouwen.
Je spreekt Kevin of Pascal zelf. De kennismaking duurt 30 minuten.
private-ai / request-flowlive
Een private AI-platform voor een financiële dienstverlener. Lees de case
In cijfers
35.000
actieve gebruikers van onze apps in seizoen 2026
7
apps live uit één codebase
6
beheerportalen in productie
10+ jaar
ervaring in Java, Kotlin en cloud
In productie bij onder meerKielegat · Kruikenstad · Oeteldonk · Boemeldonck · Moesland · Carnaval in Uje · Carnavalsmaatje
Security
AI-security: vier maatregelen in elk systeem
Een AI-model maakt geen hard onderscheid tussen instructies en gegevens, en een agent voert zelfstandig handelingen uit. OWASP zet prompt-injectie daarom op nummer één van de risico's voor AI-toepassingen. Deze vier maatregelen bouwen we standaard in.
Een agent krijgt alleen de rechten voor zijn taak. Wat hij niet mag, kan een aanvaller hem ook niet laten doen.
02
Een mens keurt risicovolle acties goed
Samenvoegen, uitrollen en verwijderen gebeurt pas na goedkeuring door een mens.
03
Externe inhoud is data
Webpagina's, e-mails en documenten gelden als onbetrouwbaar en blijven gescheiden van de opdracht van de gebruiker.
04
Elke actie vastgelegd
Een audit-log laat zien wie of wat een wijziging deed, zodat je achteraf kunt reconstrueren wat er gebeurde.
Kies een aanval en kijk waar hij strandt
Vijf aanvallen die dagelijks voorkomen, en de laag die ze tegenhoudt.
Aanvaller
Zero Trusteerst identiteit, dan toegang
Invoerexterne inhoud is data
Rechtenalleen wat de taak vraagt
Goedkeuringeen mens beslist
Jullie systemen
Gestopt: Zero TrustZodra een lek in veelgebruikte software bekend wordt, scannen bots binnen uren het hele internet af naar servers die het nog hebben. Met Cloudflare Zero Trust legt de server zelf een uitgaande tunnel en staat er geen poort open; een verzoek zonder geldige identiteit bereikt de toepassing niet, ook niet als die nog niet gepatcht is. Patchen blijft nodig, maar je koopt er tijd mee.
Gestopt: Zero TrustWachtwoorden lekken via phishing en hergebruik. Achter Zero Trust is een wachtwoord alleen niet genoeg: inloggen loopt via jullie identiteitsprovider met een tweede factor, per toepassing, en toegang is direct in te trekken als iemand vertrekt.
Gestopt: InvoerEen aanvaller verstopt een opdracht in een pdf of e-mail die een medewerker laat samenvatten. Omdat externe inhoud gescheiden blijft van de opdracht, wordt de tekst samengevat en niet uitgevoerd. Waterdicht is deze laag niet; daarom volgen er nog twee.
Gestopt: RechtenStel dat een injectie toch slaagt en de agent wachtwoorden of sleutels moet opzoeken. De agent heeft alleen rechten voor zijn taak en kan daar niet bij.
Gestopt: GoedkeuringEen agent, gemanipuleerd of gewoon fout, bereidt een onomkeerbare actie voor. Die wordt pas uitgevoerd nadat een mens hem heeft bekeken en goedgekeurd.
Scanner zoekt een bekende kwetsbaarheid
Gestopt: Zero Trust. Zodra een lek in veelgebruikte software bekend wordt, scannen bots binnen uren het hele internet af naar servers die het nog hebben. Met Cloudflare Zero Trust legt de server zelf een uitgaande tunnel en staat er geen poort open; een verzoek zonder geldige identiteit bereikt de toepassing niet, ook niet als die nog niet gepatcht is. Patchen blijft nodig, maar je koopt er tijd mee.
Gestolen wachtwoord
Gestopt: Zero Trust. Wachtwoorden lekken via phishing en hergebruik. Achter Zero Trust is een wachtwoord alleen niet genoeg: inloggen loopt via jullie identiteitsprovider met een tweede factor, per toepassing, en toegang is direct in te trekken als iemand vertrekt.
Verborgen instructie in een document
Gestopt: Invoer. Een aanvaller verstopt een opdracht in een pdf of e-mail die een medewerker laat samenvatten. Omdat externe inhoud gescheiden blijft van de opdracht, wordt de tekst samengevat en niet uitgevoerd. Waterdicht is deze laag niet; daarom volgen er nog twee.
Gemanipuleerde agent zoekt geheimen
Gestopt: Rechten. Stel dat een injectie toch slaagt en de agent wachtwoorden of sleutels moet opzoeken. De agent heeft alleen rechten voor zijn taak en kan daar niet bij.
Agent wil iets uitrollen of verwijderen
Gestopt: Goedkeuring. Een agent, gemanipuleerd of gewoon fout, bereidt een onomkeerbare actie voor. Die wordt pas uitgevoerd nadat een mens hem heeft bekeken en goedgekeurd.
Elke stap staat in het audit-log, ook de geblokkeerde.
Diensten
Zeven diensten rond AI, data en backends
Elke dienst heeft een eigen pagina met wat je krijgt, hoe we werken en waar we het eerder deden.
Een financiële dienstverlener wilde medewerkers met AI laten werken, zonder dat klantgegevens Europa verlaten en zonder afhankelijk te worden van één aanbieder. We bouwden een eigen AI-platform met een model-gateway, EU-routering die blokkeert als ze niet kan worden gegarandeerd, en een gemaskeerde kopie van de productiedata waar AI vragen over kan beantwoorden.
We bouwden een eigen omgeving waarin AI-agents softwarewijzigingen voorbereiden over zeven repositories. Een agent maakt een afgeschermde werkkopie, voert de wijziging door, draait de controles en biedt het resultaat aan als pull request met een live preview. Mergen en uitrollen gebeurt alleen na goedkeuring van een mens.
Carnavalsmaatje zorgt ervoor dat mensen die niet zelfstandig naar carnaval kunnen, zoals ouderen en mensen met een beperking, toch mee kunnen doen met een vrijwillig maatje. Wij bouwden de webapplicatie waarin deelnemers en maatjes zich aanmelden, aan elkaar worden gekoppeld en hun tickets ontvangen.
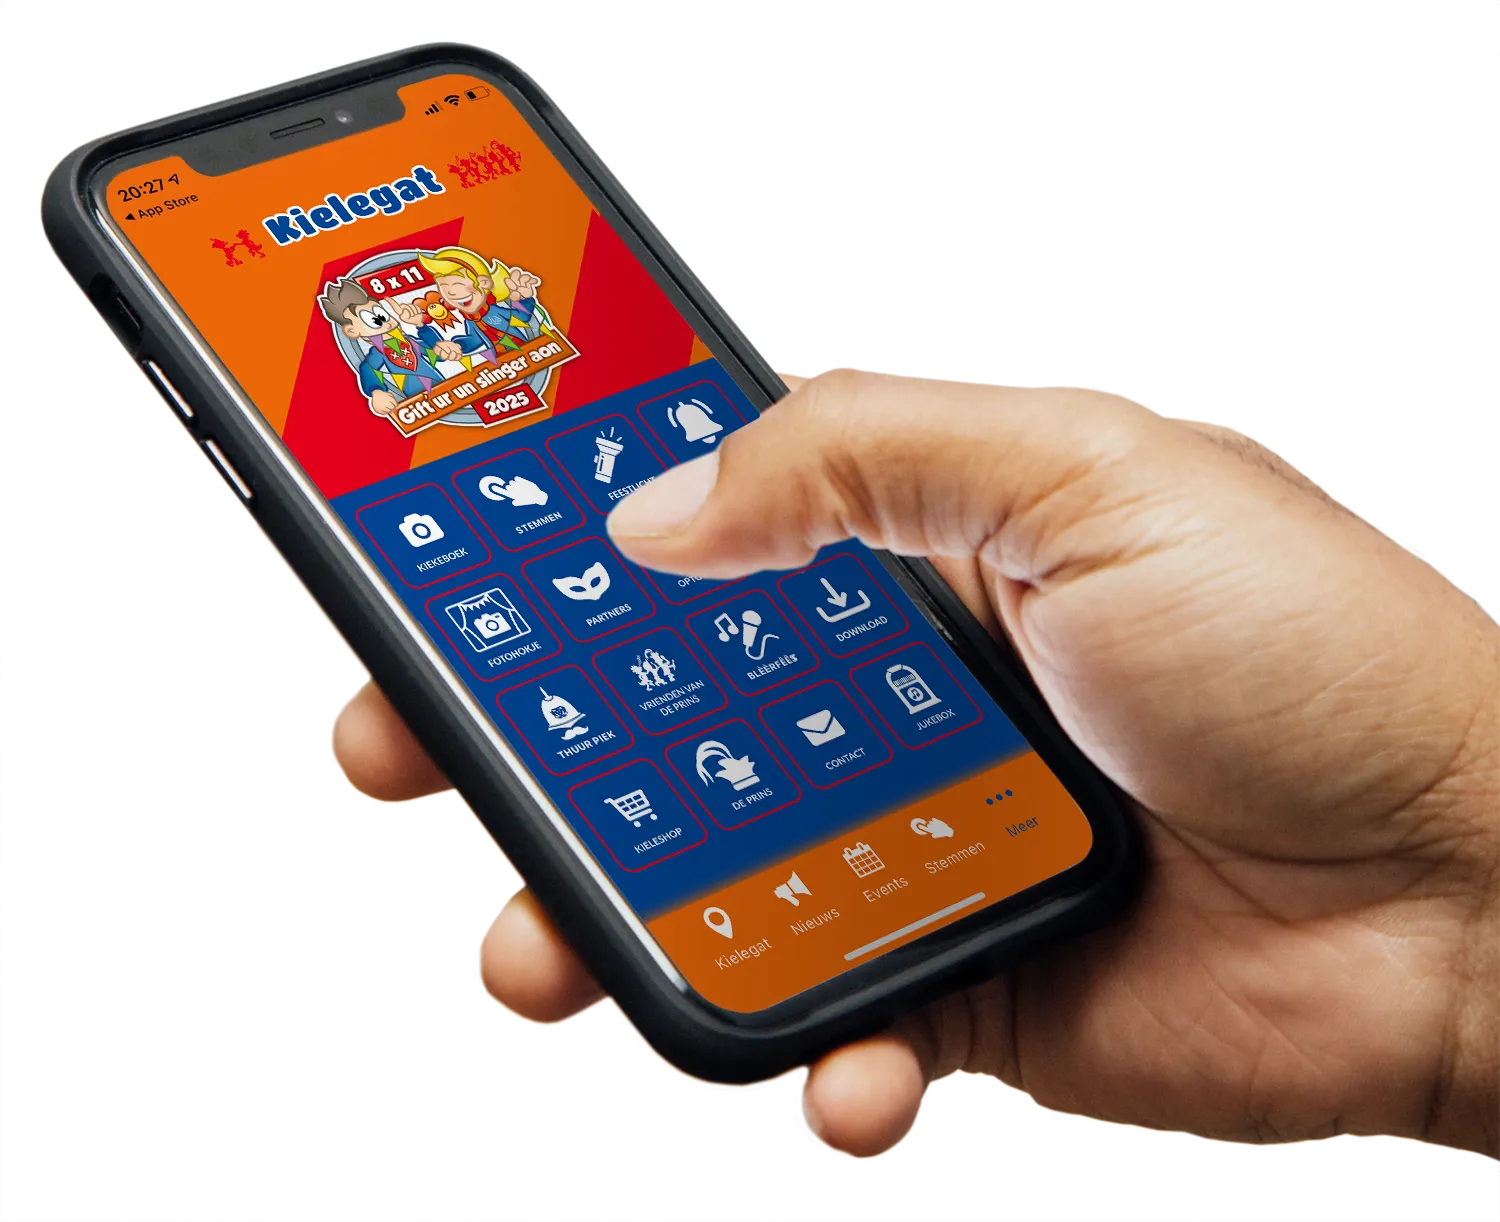
Voor carnavalsorganisaties in Brabant bouwden we een app-platform: één Flutter-codebase die als eigen app per organisatie wordt uitgebracht, met een beheerportaal waarin de organisatie zelf nieuws, evenementen, kaarten en meldingen regelt. De apps hebben samen 35.000 actieve gebruikers en moeten tijdens carnaval, onder piekbelasting, gewoon werken.
35.000
Actieve gebruikers (seizoen 2026)
7
Apps uit één codebase
6
Beheerportalen in productie
Bijna 2 miljoen
Schermweergaven in één seizoen
Lees de case
MG Devs
Waarom een klein senior team
Bij AI, data en backends zit de waarde in de beslissingen. Die wil je laten nemen door de mensen die ook de code schrijven.
01
Je praat met de bouwers
De engineer die je spreekt, ontwerpt en bouwt ook je systeem. Er zit geen accountmanager tussen.
02
Elke wijziging is aantoonbaar getest
Iedere aanpassing gaat via een pull request, geautomatiseerde controles en een preview-omgeving. Pas na menselijke goedkeuring gaat iets live.
03
Security en privacy vanaf dag één
AI-verwerking binnen de EU, persoonsgegevens gemaskeerd en toegang alleen na inloggen. Dat ligt vast in het ontwerp voordat we bouwen.
04
Live systemen blijven werken
We onderhouden apps waarvan gebruikers nooit updaten. Daarom wijzigen we data en API's altijd achterwaarts compatibel.
Specialist in Java en Kotlin, cloud-architectuur en CI/CD. Bouwt al ruim tien jaar aan bedrijfskritische systemen, in logistiek en havens, mobiliteit, energie en financiële dienstverlening. Ontwerpt bij ons de backends, de data-architectuur en de AI-infrastructuur.
Kunnen jullie AI inrichten zodat data binnen de EU blijft?
Ja. Voor een Europese financiële dienstverlener bouwden we een private AI-platform waarbij prompts en antwoorden uitsluitend via Europese endpoints lopen. De routering is 'fail closed': heeft een model geen EU-endpoint, dan gaat het verzoek naar een EU-alternatief. Is dat er ook niet, dan wordt het geweigerd.
Met welke AI-modellen werken jullie?
We zijn modelonafhankelijk. We zetten een gateway voor de modellen, zodat je per taak het passende model kiest (snel en goedkoop voor bulk, zwaar voor analyse), met automatische terugval als een aanbieder uitvalt. Zo zit je niet vast aan één leverancier.
Hoe beveiligen jullie een AI-systeem?
We behandelen alles wat een model leest als onbetrouwbare invoer, geven agents alleen de rechten die ze nodig hebben en leggen elke actie vast. De AI-diensten publiceren zelf geen poorten naar internet, draaien op vaste softwareversies en zitten in een gescheiden netwerk. Persoonsgegevens maskeren we voordat een model ze ziet.
Werken jullie ook in bestaande Java- of Kotlin-codebases?
Ja. We stappen in bestaande JVM-systemen in, bijvoorbeeld om nieuwe functionaliteit te bouwen, Java stapsgewijs naar Kotlin te migreren, of AI-functies aan een bestaande backend toe te voegen.
Gebruiken jullie zelf AI bij het ontwikkelen?
Ja, dagelijks. AI-agents doen bij ons analyse, implementatie en review. Elke wijziging gaat daarna door automatische controles, krijgt een preview-omgeving en wordt pas na menselijke goedkeuring samengevoegd. Agents kunnen niet zelf mergen of uitrollen.
Met wie werk ik samen?
Met de engineers zelf. Kevin Bos en Pascal van Hoof doen het ontwerp, de bouw en het contact. Er zit geen accountmanager tussen.
Contact
Plan een kennismaking van 30 minuten
Beschrijf je vraag in een paar zinnen. Kevin of Pascal reageert persoonlijk.